Have I Been Pwned : vérifier si mon e-mail a fuité
Have I Been Pwned est un service gratuit qui vérifie si une adresse e-mail figure dans une fuite de données connue, avec une API Pwned Passwords ouverte à tous. Ce n'est pas un coffre-fort : il ne stocke ni ne génère rien. Notre avis sur ce gestionnaire de mots de passe reste donc réservé à un usage complémentaire.
Pour vérifier une adresse e-mail ou un mot de passe compromis, Have I Been Pwned est l'outil de référence : gratuit, rapide, et l'API Pwned Passwords respecte la vie privée par k-anonymity.
- Prix par mois
- 4,39 $/mois
- Version gratuite
- Oui, service de base gratuit
- Chiffrement
- SHA-1 avec k-anonymity
- Stockage local
- Téléchargement hors ligne possible
Faits sourcés
Have I Been Pwned : les faits relevés
Faits relevés le 10 novembre 2026.
Prix par mois
4,39 $/mois
Offre Core 1, facturée 52,68 $/an ; les offres Pro vont de 379 $ à 4 599 $/mois.
Version gratuite
Oui, service de base gratuit
« Have I Been Pwned is a free resource for the entire community » ; l'API Pwned Passwords est librement accessible.
Chiffrement
SHA-1 avec k-anonymity
Le mot de passe est haché localement et seuls les 5 premiers caractères du hash SHA-1 sont envoyés.
Stockage local
Téléchargement hors ligne possible
Un downloader gratuit et open source permet de récupérer tout le corpus et de l'exécuter soi-même.
Open source
Oui, downloader open source
« free and open source Pwned Passwords downloader ».
Double facteur
Non mentionné
Aucune mention de double facteur sur les pages fournies.
Partage de coffre
Non, pas de coffre
Le service ne stocke pas de mots de passe ; il ne propose pas de partage de coffre.
Notre verdict sur Have I Been Pwned
Pour vérifier une adresse e-mail ou un mot de passe compromis, Have I Been Pwned est l'outil de référence : gratuit, rapide, et l'API Pwned Passwords respecte la vie privée par k-anonymity. Pour stocker, générer et synchroniser des identifiants, il faut un gestionnaire de mots de passe distinct. Les deux se complètent : HIBP détecte l'exposition, le coffre évite la réutilisation.
6,5/10
note calculée sur les faits
Service de référence pour la détection de mots de passe compromis, mais il ne remplit pas les fonctions attendues d'un gestionnaire de mots de passe.
- Have I Been Pwned Site officiel
Note de la rédaction
Note sur 10 calculée sur nos critères pondérés.
6,5/10
Have I Been Pwned
Sommaire(12)
L'essentiel
HIBP répond à une question précise : mon e-mail (ou mon mot de passe) est-il déjà apparu dans une fuite ? La recherche d'e-mail est gratuite, la surveillance « Notify me » aussi, et l'API Pwned Passwords est ouverte à tous. Le service ne remplace pas un coffre-fort de mots de passe.
Have I Been Pwned officiel : ce que fait réellement le service
Le site officiel, édité par Troy Hunt depuis 2013, croise une adresse e-mail avec des corpus de fuites publiées. La recherche renvoie la liste des incidents où l'adresse apparaît, avec le type de données exposées. Les bases sont épurées : la recherche ne porte que sur l'adresse, pas sur les mots de passe associés.
Trois fonctions coexistent : la vérification d'e-mail, la surveillance par notification et l'API Pwned Passwords. Aucune ne conserve de coffre, ne génère de mot de passe ni ne synchronise d'identifiants. Pour ce usage, il faut un outil dédié, par exemple un gestionnaire de mots de passe Bitwarden ou un gestionnaire KeePass.
En savoir plusRéduire
Comment vérifier une adresse e-mail compromise, étape par étape
- Ouvrir la page d'accueil
Se rendre sur le site officiel Have I Been Pwned et repérer le champ de recherche d'adresse e-mail.
- Saisir l'adresse
Entrer l'adresse à contrôler. La recherche est gratuite et ne demande pas de compte.
- Lire le résultat
Le site indique si l'adresse apparaît dans une fuite et liste les incidents concernés avec les catégories de données exposées.
- Activer Notify me
S'inscrire pour recevoir un e-mail si l'adresse apparaît dans une future fuite publiée.
- Tester le mot de passe associé
Utiliser la page Pwned Passwords : le mot de passe est haché localement, seuls les 5 premiers caractères du hash SHA-1 sont transmis.
- Corriger les comptes concernés
Changer le mot de passe des services touchés, activer la double authentification et supprimer les réutilisations.
Have I Been Pwned avis : fiabilité et limites
La fiabilité repose sur la fraîcheur des fuites intégrées et sur la transparence du corpus. Le service ne détecte que les fuites publiées et indexées : une base volée non diffusée n'apparaîtra pas. Un résultat négatif ne garantit donc pas l'absence de compromission.
La recherche d'e-mail est gratuite. Les offres payantes concernent l'API à haut débit et la surveillance de domaines, pas la vérification individuelle. Les tarifs sont publiés en dollars sur la page officielle de tarification ; la facturation est annuelle sur la plupart des offres.
HIBP ne remplace pas un gestionnaire : il ne chiffre pas de coffre, ne propose pas de partage et ne gère pas de double facteur.
En savoir plusRéduire
Notify me : ce qui est stocké et comment se désinscrire
« Notify me » enregistre l'adresse e-mail pour l'alerter lorsqu'elle apparaît dans une fuite ajoutée après l'inscription. L'inscription est gratuite et ne demande pas de mot de passe. Chaque e-mail de notification comporte un lien de désinscription ; la désinscription retire l'adresse de la liste de surveillance. La documentation officielle du site décrit ce fonctionnement.
API Pwned Passwords : k-anonymity et gratuité
L'API Pwned Passwords est librement accessible. Le client hache le mot de passe en SHA-1 localement, puis n'envoie que les 5 premiers caractères du hash. Le serveur renvoie la liste des suffixes correspondants et la comparaison se fait côté client : le mot de passe complet ne quitte jamais l'appareil. Ce mécanisme, appelé k-anonymity, est décrit dans la documentation officielle de l'API.
Un downloader gratuit et open source permet de récupérer tout le corpus et de l'exécuter hors ligne. Pour un contrôle rapide de robustesse, un vérificateur de force de mot de passe complète utilement la démarche.
En savoir plusRéduire
Have I Been Pwned téléphone : ce que le service ne vérifie pas
HIBP ne vérifie pas les numéros de téléphone : la recherche porte sur des adresses e-mail et sur des mots de passe via l'API dédiée. Un numéro exposé dans une fuite n'est donc pas contrôlable par ce biais. Pour la protection des comptes, la double authentification reste le levier adapté, à activer service par service.
Que faire après une fuite : changer, activer la 2FA, vérifier les réutilisations
Un résultat positif impose trois actions. D'abord changer le mot de passe du service touché, puis de tout compte où le même mot de passe était réutilisé. Ensuite activer la double authentification, en privilégiant une application TOTP ou une clé physique. Enfin inventorier les réutilisations et les éliminer.
Un gestionnaire de mots de passe facilite ces trois étapes : il génère des mots de passe uniques, les stocke chiffrés et remplit les codes.
Voir le meilleur gestionnaire de mots de passe gratuit pour démarrer sans frais, ou le guide du gestionnaire de mots de passe sécurisé pour les critères de choix. La double authentification chez 1Password illustre ce que propose un coffre sur ce point.
Have I Been Pwned Trustpilot et opinie : ce qu'on y trouve
Les pages Trustpilot et les avis en polonais (« opinie ») portent sur l'expérience du site : rapidité de la recherche, clarté des résultats, utilité des alertes. Ces retours ne portent pas sur un gestionnaire de mots de passe, puisque HIBP n'en est pas un. Ils ne modifient pas les fonctions décrites par la documentation officielle.
Troy Hunt Have I Been Pwned : un service indépendant
Troy Hunt, développeur et spécialiste sécurité australien, édite le service. Le corpus est alimenté par des fuites vérifiées et par des partenariats. L'infrastructure s'appuie sur Cloudflare, selon la page presse du site. La vérification d'e-mail reste gratuite pour le public ; les offres payantes financent l'API et la surveillance de domaines.
Have I Been Pwned français : accès et alternatives
Le site est accessible en français via la traduction automatique du navigateur ; il n'existe pas de version française officielle distincte. La vérification gratuite sur Have I Been Pwned reste identique.
Pour tester un mot de passe, la page sécurité de Have I Been Pwned détaille le hachage et la k-anonymity. Un guide sur le phishing ciblant un mot de passe maître complète la prévention.
Points forts et limites de Have I Been Pwned
Points forts
- Recherche d'e-mail gratuite et sans compte
- API Pwned Passwords gratuite avec k-anonymity : seuls 5 caractères du hash SHA-1 sont envoyés
- Corpus téléchargeable hors ligne via un downloader open source
- Surveillance « Notify me » gratuite avec lien de désinscription
Limites
- Ne stocke ni ne génère de mots de passe : ce n'est pas un gestionnaire
- Ne vérifie pas les numéros de téléphone
- Ne détecte que les fuites publiées et indexées
- Offres API et surveillance de domaines payantes, facturées en dollars
Pour quel profil
Utilisateur qui veut savoir si son e-mail a fuité
Have I Been Pwned
Recherche gratuite, résultat immédiat et liste des incidents concernés.
Développeur qui doit bloquer des mots de passe compromis
API Pwned Passwords
Accès gratuit, k-anonymity et corpus téléchargeable hors ligne.
Personne qui cherche un coffre pour stocker et générer ses mots de passe
Un gestionnaire dédié
HIBP ne stocke rien ; il faut un outil comme Bitwarden ou KeePass.
Entreprise qui surveille ses domaines
Offre payante de HIBP
La surveillance de domaines relève des offres payantes, pas de la recherche gratuite.
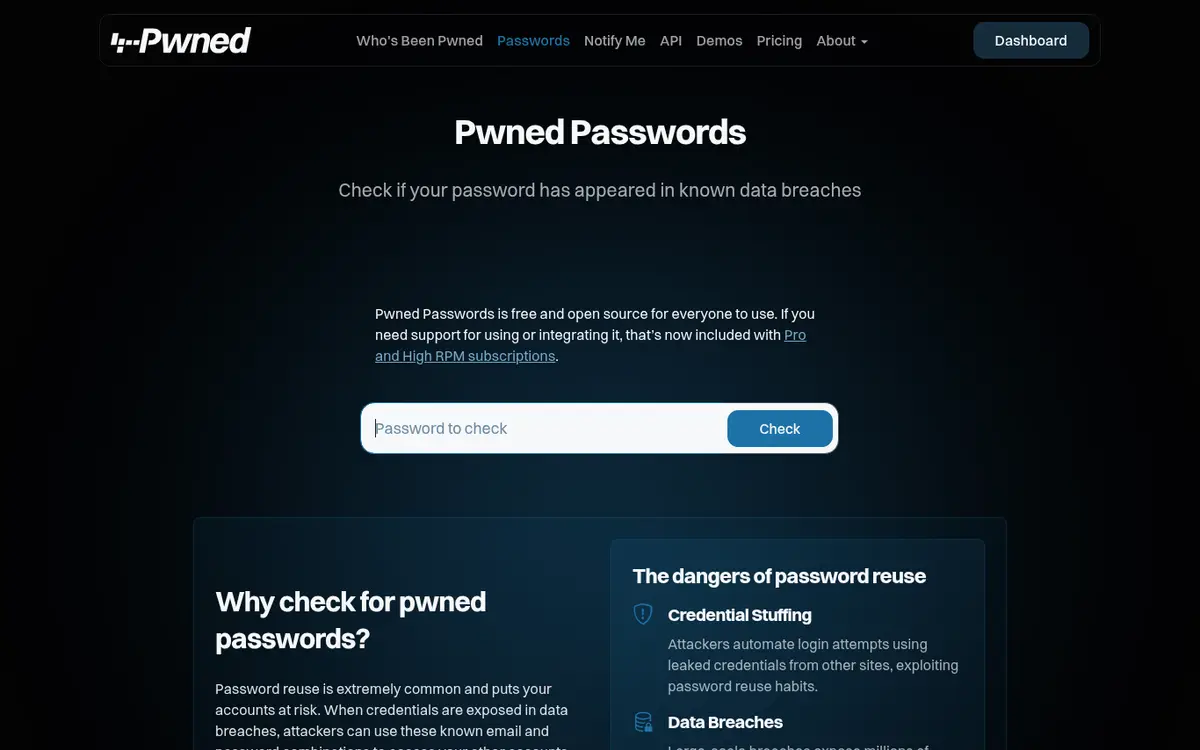
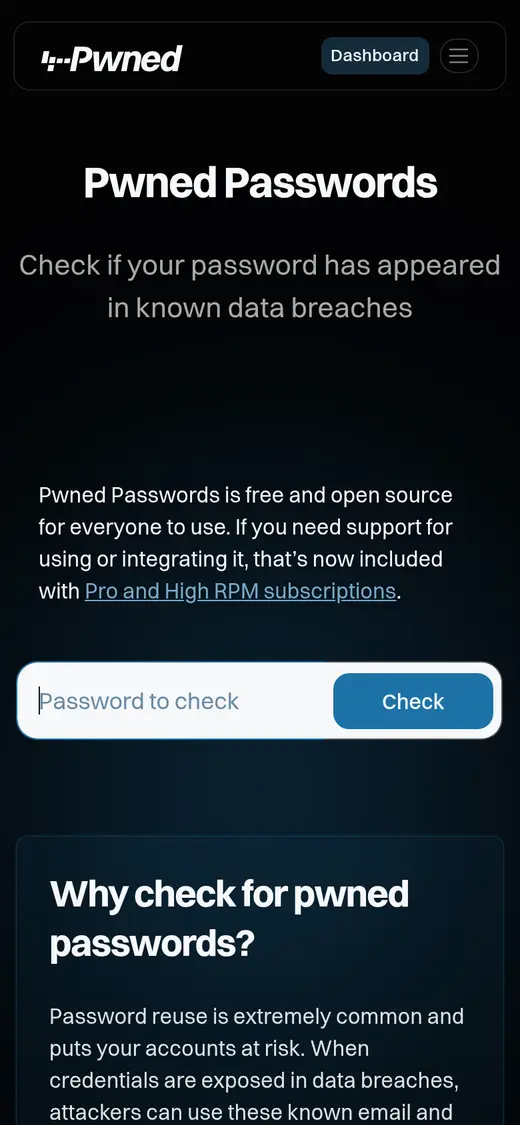
Have I Been Pwned en images
Captures de la page d’accueil officielle, sur ordinateur et sur téléphone.
Notre top 3 du moment
Classement établi sur les faits relevés sur les sites officiels.Voir le classement complet
- 1

Bitwarden · 8,2/10
Voir l’offre - 2

LastPass · 7,5/10
Voir l’offre - 3
Proton Pass · 8,2/10
Voir l’offre
Liens vers les sites officiels : aucun lien affilié, aucune commission perçue.
Comparer avant de choisir
Critères, faits vérifiés et sources, offre par offre.
Notre sélection du moment
Classement établi selon notre note, calculée sur les faits relevés. Liens vers les sites officiels : aucun lien affilié, aucune commission perçue.