Have I Been Pwned en français : ce qui est vraiment gratuit
Oui, Have I Been Pwned est gratuit pour vérifier une adresse e-mail ou un mot de passe compromis. La limite principale : l'interface et les résultats sont en anglais, et l'API à haut débit est payante (offre Core 1 à 4,39 $/mois, facturée 52,68 $/an, tarifs en dollars).
Pour un particulier, la version gratuite de Have I Been Pwned suffit : vérification d'e-mail et de mot de passe sans compte, sans paiement.
- Prix par mois
- 4,39 $/mois
- Version gratuite
- Oui, service de base gratuit
- Chiffrement
- SHA-1 avec k-anonymity
- Stockage local
- Téléchargement hors ligne possible
Faits sourcés
Have I Been Pwned : les faits relevés
Faits relevés le 10 novembre 2026.
Prix par mois
4,39 $/mois
Offre Core 1, facturée 52,68 $/an ; les offres Pro vont de 379 $ à 4 599 $/mois.
Version gratuite
Oui, service de base gratuit
« Have I Been Pwned is a free resource for the entire community » ; l'API Pwned Passwords est librement accessible.
Chiffrement
SHA-1 avec k-anonymity
Le mot de passe est haché localement et seuls les 5 premiers caractères du hash SHA-1 sont envoyés.
Stockage local
Téléchargement hors ligne possible
Un downloader gratuit et open source permet de récupérer tout le corpus et de l'exécuter soi-même.
Open source
Oui, downloader open source
« free and open source Pwned Passwords downloader ».
Double facteur
Non mentionné
Aucune mention de double facteur sur les pages fournies.
Partage de coffre
Non, pas de coffre
Le service ne stocke pas de mots de passe ; il ne propose pas de partage de coffre.
Notre verdict sur Have I Been Pwned
Pour un particulier, la version gratuite de Have I Been Pwned suffit : vérification d'e-mail et de mot de passe sans compte, sans paiement. L'interface reste en anglais, ce qui demande un minimum de compréhension ou une traduction automatique. Une entreprise qui veut surveiller un domaine ou interroger l'API à haut débit devra passer à une offre payante en dollars. Ce n'est pas un gestionnaire de mots de passe : pour stocker et générer des mots de passe, il faut un outil dédié comme Bitwarden ou KeePass.
6,5/10
note calculée sur les faits
Service de référence pour la détection de mots de passe compromis, mais il ne remplit pas les fonctions attendues d'un gestionnaire de mots de passe.
Note de la rédaction
Note sur 10 calculée sur nos critères pondérés.
6,5/10
Have I Been Pwned
Forces · Limites
Have I Been Pwned : forces et limites
- +Vérification de mots de passe compromise via API gratuite et k-anonymity respectueuse de la vie privée
- +Corpus téléchargeable hors ligne via un downloader open source
- +Infrastructure Cloudflare : plus de 18 milliards de requêtes par mois, 335 points de présence
- +Reconnu par de nombreuses agences gouvernementales (NIST, CISA, Europol, etc.)
- +Offres API à haut débit (jusqu'à 24 000 RPM)
- −Ce n'est pas un gestionnaire de mots de passe : aucun stockage ni génération de mots de passe
- −Pas de version gratuite pour la recherche d'e-mails ou la surveillance de domaines
- −Tarifs élevés pour les offres Pro et High RPM
- −Aucune information sur le double facteur ou le partage de coffre
- −Prix affichés en dollars, facturation annuelle imposée sur la plupart des offres
Sommaire(10)
Gratuit, mais pas en français
La vérification d'e-mail et de mot de passe ne coûte rien. Le site n'existe pas en version française : les menus, les messages et les noms de fuites sont en anglais. Les offres payantes concernent l'API et la surveillance de domaines, pas la vérification personnelle.
À quoi sert Have I Been Pwned (et pourquoi l'utiliser)
Have I Been Pwned (HIBP) recense des fuites de données publiques. Le service permet de savoir si une adresse e-mail apparaît dans une violation connue, et si un mot de passe a déjà été exposé. Il ne stocke pas vos mots de passe et ne les génère pas : ce n'est pas un gestionnaire de mots de passe.
L'intérêt est double : repérer les comptes à changer en priorité, et vérifier qu'un mot de passe que vous utilisez n'est pas déjà dans un corpus de fuites. La vérification de mot de passe utilise le hachage SHA-1 avec k-anonymity : seuls les 5 premiers caractères du hash sont envoyés au serveur.
En savoir plusRéduire
Comment vérifier gratuitement un e-mail ou un mot de passe
- Ouvrir la page d'accueil
Rendez-vous sur haveibeenpwned.com. Aucun compte n'est nécessaire pour une vérification ponctuelle.
- Saisir l'adresse e-mail
Dans le champ principal, entrez l'adresse à tester. Le site indique si elle apparaît dans une fuite et laquelle.
- Lire le résultat « pwned »
Si l'adresse est compromise, la page liste les fuites concernées et les types de données exposées (e-mail, mot de passe, etc.). Le mot « pwned » signifie simplement « compromis ».
- Vérifier un mot de passe
La section « Passwords » permet de tester un mot de passe. La requête n'envoie que les 5 premiers caractères du hash SHA-1, pas le mot de passe en clair.
- S'abonner aux notifications
L'onglet « Notify me » envoie un e-mail si l'adresse surveillée apparaît dans une future fuite. L'inscription est gratuite.
- Agir après un résultat positif
Changez le mot de passe du service concerné, activez la double authentification et vérifiez les autres comptes qui partagent le même mot de passe.
Les limites de la version gratuite
- Interface et résultats en anglais uniquement : pas de traduction française officielle.
- La vérification d'e-mail est gratuite, mais la surveillance de domaines et l'API à haut débit sont payantes.
- Pas de stockage ni de génération de mots de passe : HIBP n'est pas un gestionnaire de mots de passe.
- Les offres payantes sont facturées en dollars, avec un paiement annuel imposé pour l'offre Core 1.
- Le téléchargement hors ligne du corpus de mots de passe est possible via un outil open source, mais il faut l'héberger soi-même.
Gratuit contre payant : ce que couvre chaque offre
| Fonction | Gratuit | Payant | Pour qui |
|---|---|---|---|
| Vérification d'une adresse e-mail | Oui | Non nécessaire | Particulier |
| Vérification d'un mot de passe | Oui | Non nécessaire | Particulier |
| Notifications de fuites | Oui (inscription) | Non nécessaire | Particulier |
| Surveillance de domaine | Non | Oui (offres Pro) | Entreprise |
| API à haut débit | Non | Oui (offres Pro) | Entreprise / développeur |
| Téléchargement hors ligne | Oui (outil open source) | Non nécessaire | Technicien / entreprise |
Have I Been Pwned en français : langue de l'interface et des résultats
Le site haveibeenpwned.com n'a pas de version française. Les menus, les messages de résultat et les noms des fuites sont en anglais. La page d'accueil et les résultats restent compréhensibles avec un anglais de base : « pwned » signifie compromis, « breach » désigne une fuite, et « password » un mot de passe.
Pour vérifier en français, deux solutions : utiliser la traduction automatique du navigateur, ou passer par un site tiers qui relaie les résultats de HIBP. Aucune de ces méthodes ne change la langue des données sources. Les offres payantes (Core 1, Pro) sont également documentées en anglais sur le site officiel.
En savoir plusRéduire
Combien coûte l'offre payante et à partir de quand faut-il payer
La vérification personnelle reste gratuite. Le paiement concerne l'API et la surveillance de domaines. Selon la page tarifaire officielle consultée en juin 2026, l'offre Core 1 est à 4,39 $/mois, facturée 52,68 $/an. Les offres Pro vont de 379 $ à 4 599 $/mois. Ces montants sont en dollars américains : des frais de change peuvent s'appliquer selon la carte bancaire.
Un particulier n'a donc pas besoin de payer pour vérifier une adresse ou un mot de passe. Une entreprise qui veut surveiller un domaine ou interroger l'API à haut débit doit passer à une offre payante.
En savoir plusRéduire
Que vérifie réellement HIBP (e-mail, mot de passe, téléphone)
HIBP vérifie deux choses : les adresses e-mail présentes dans des fuites connues, et les mots de passe exposés. La vérification de mot de passe s'appuie sur un corpus téléchargeable et une API gratuite.
Le service ne vérifie pas les numéros de téléphone en tant que tels : les fuites peuvent contenir des numéros, mais la recherche se fait par e-mail ou par mot de passe.
Le corpus de mots de passe est accessible hors ligne via un downloader gratuit et open source. Cette approche convient aux organisations qui veulent tester leurs propres mots de passe sans interroger le service en ligne.
Alternatives gratuites à Have I Been Pwned
Firefox Monitor (Mozilla) reprend les données de HIBP pour alerter sur les fuites d'e-mail. BreachAlarm propose une vérification d'adresse e-mail gratuite. IdentityForce est un service de surveillance d'identité, avec une offre gratuite limitée. Ces outils ne remplacent pas un gestionnaire de mots de passe : ils informent, mais ne stockent ni ne génèrent de mots de passe.
Pour la gestion au quotidien, un gestionnaire de mots de passe gratuit comme Bitwarden (offre gratuite) ou KeePass (gratuit et open source) complète HIBP : le premier stocke et génère les mots de passe, le second les conserve dans un fichier chiffré local. Aucun des deux ne vérifie les fuites à la place de HIBP.
Pour quel profil la version gratuite suffit
Particulier
Gratuit
La vérification d'e-mail et de mot de passe est gratuite et sans compte. L'anglais est la seule barrière.
Entreprise
Payant (Core 1 ou Pro)
La surveillance de domaines et l'API à haut débit ne sont pas incluses dans l'offre gratuite.
Développeur
Gratuit pour tester, payant pour la production
L'API Pwned Passwords est librement accessible, mais les débits élevés nécessitent une offre payante.
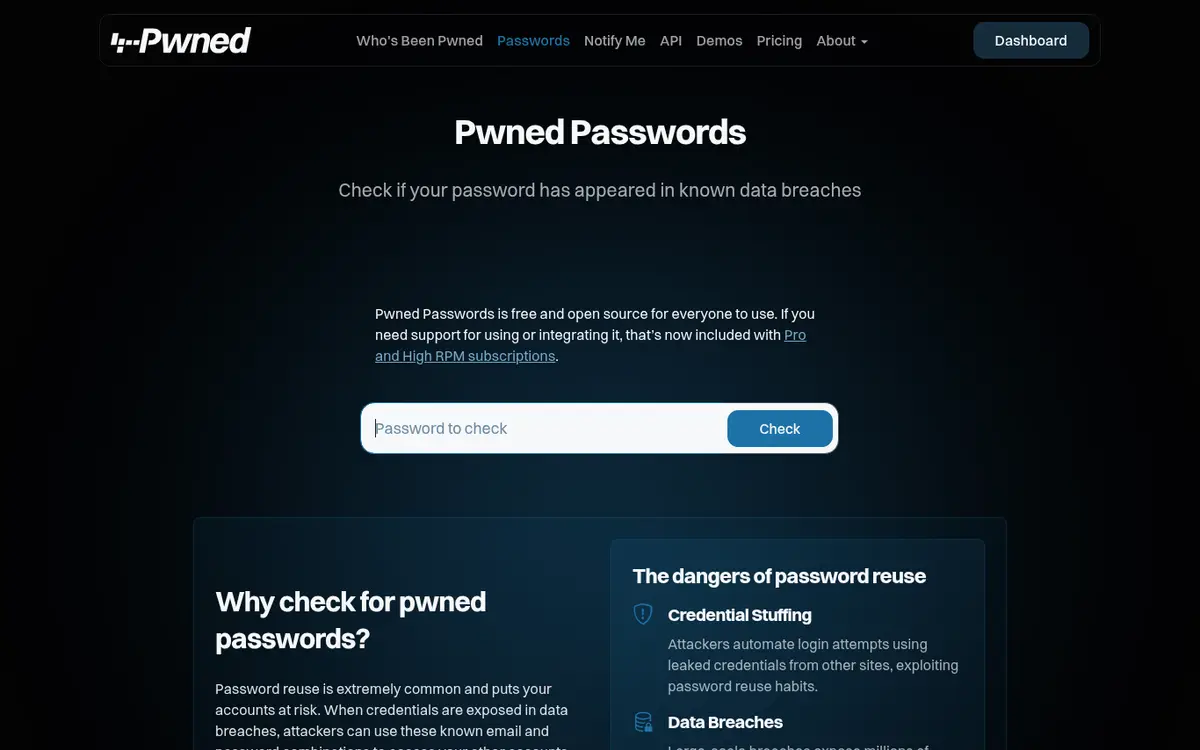
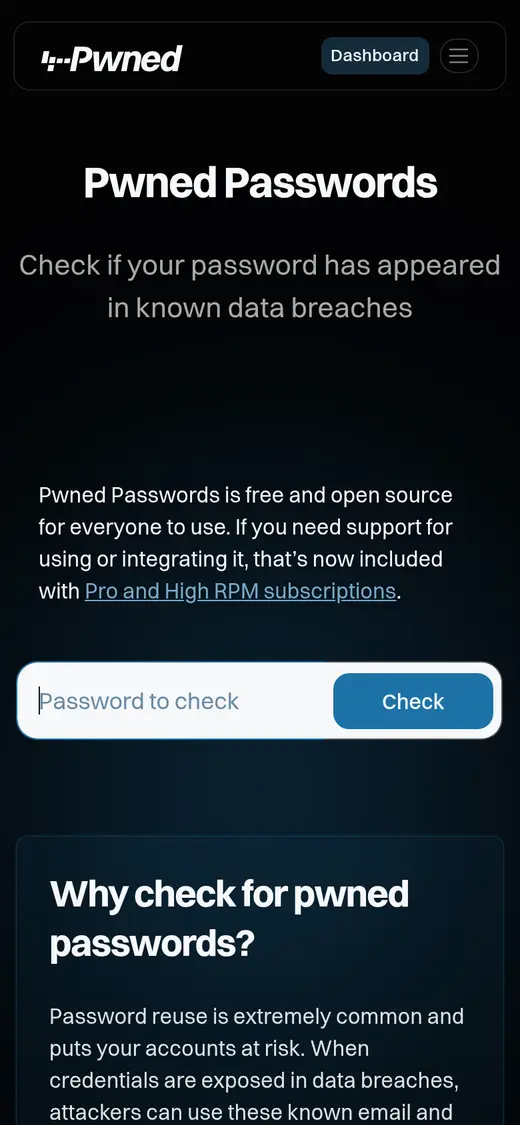
Have I Been Pwned en images
Captures de la page d’accueil officielle, sur ordinateur et sur téléphone.
Notre top 3 du moment
Classement établi sur les faits relevés sur les sites officiels.Voir le classement complet
- 1

Bitwarden · 8,2/10
Voir l’offre - 2

LastPass · 7,5/10
Voir l’offre - 3
Proton Pass · 8,2/10
Voir l’offre
Liens vers les sites officiels : aucun lien affilié, aucune commission perçue.
Comparer avant de choisir
Critères, faits vérifiés et sources, offre par offre.
Notre sélection du moment
Classement établi selon notre note, calculée sur les faits relevés. Liens vers les sites officiels : aucun lien affilié, aucune commission perçue.