1Password 2FA : sécuriser le compte et les codes
1Password propose une double authentification (2FA) native pour le compte, basée sur TOTP ou une clé de sécurité, et permet de stocker les codes 2FA des sites dans le coffre. L'activation se fait dans les paramètres de sécurité du compte.
Pour un usage personnel ou familial, activez la 2FA du compte avec TOTP et stockez les codes des sites dans 1Password pour centraliser la gestion.
- Prix par mois
- Sur devis
- Version gratuite
- Non
- Plateformes
- macOS, Windows, iOS, iPadOS
- Chiffrement
- Zero-knowledge
Faits sourcés
1Password : les faits relevés
Faits relevés le 10 novembre 2026.
Prix par mois
Sur devis
Les tarifs Unified Access sont adaptés à l'organisation ; aucun prix chiffré n'est donné.
Version gratuite
Non
Aucune version gratuite n'est mentionnée ; les pages renvoient à des forfaits et à un devis commercial.
Plateformes
macOS, Windows, iOS, iPadOS
macOS 12+, Windows 10 64 bits+, iOS/iPadOS 18+ ; extensions navigateur Safari, Chrome, Edge.
Chiffrement
Zero-knowledge
Le gestionnaire de mots de passe est décrit comme « zero-knowledge ».
Stockage local
Non précisé
Les pages fournies ne détaillent pas de mode de stockage local.
Open source
Non précisé
Aucune page fournie n'indique si le code est open source.
Pays du siège
Non précisé
Le pays du siège n'est mentionné sur aucune des pages fournies.
Double facteur
Non précisé
Aucune page fournie ne décrit explicitement une fonction de double facteur.
Partage de coffre
Oui, coffre-fort partagé
Coffre-fort partagé et partage d'objets, avec autorisations granulaires côté entreprise.
Notre verdict sur 1Password
Pour un usage personnel ou familial, activez la 2FA du compte avec TOTP et stockez les codes des sites dans 1Password pour centraliser la gestion. Pour une entreprise, ajoutez une clé de sécurité (WebAuthn) et vérifiez les journaux d'activité. La 2FA du compte reste la protection prioritaire, indépendamment du stockage des codes TOTP.
7,0/10
note calculée sur les faits
Couverture multiplateforme solide et fonctions de partage et d'audit documentées, mais l'absence de prix public, de version gratuite et d'informations sur le double facteur ou l'open source limite l'évaluation.
Note de la rédaction
Note sur 10 calculée sur nos critères pondérés.
7,0/10
1Password
Forces · Limites
1Password : forces et limites
- +Applications natives pour macOS, Windows, iOS et iPadOS, avec extensions Safari, Chrome et Edge.
- +Coffre-fort partagé et partage d'objets intégrés aux applications.
- +Architecture zero-knowledge revendiquée pour le gestionnaire de mots de passe.
- +Fonction Watchtower dédiée à la surveillance de la sécurité des identifiants.
- +Offre entreprise structurée : autorisations de coffre-fort granulaires, journaux d'activité prêts pour l'audit, Device Trust.
- −Aucun tarif chiffré publié pour l'offre entreprise : prix uniquement sur devis.
- −Aucune version gratuite mentionnée sur les pages fournies.
- −Double facteur, stockage local, open source et pays du siège non documentés dans les pages fournies.
- −Positionnement très orienté entreprise, peu d'informations sur une offre grand public dans ces pages.
Sommaire(9)
Niveau de sécurité
1Password combine un chiffrement zero-knowledge, une Secret Key et une 2FA optionnelle pour le compte. Les codes 2FA des sites peuvent être stockés dans le coffre, mais la 2FA du compte reste distincte et doit être activée séparément.
Mécanismes de protection relevés
- Chiffrement zero-knowledge : les données sont chiffrées côté client, la Secret Key est requise en plus du mot de passe maître.
- Double authentification du compte : TOTP (application d'authentification) ou clé de sécurité (WebAuthn).
- Codes de secours : générés lors de l'activation de la 2FA pour récupérer l'accès.
- Stockage des codes 2FA des sites : 1Password peut générer et remplir les codes TOTP des services tiers.
- Watchtower : surveillance des mots de passe faibles, réutilisés ou compromis (selon 1Password).
- Passkeys : 1Password peut stocker et synchroniser des passkeys (selon 1Password).
- SSH et secrets management : fonctions orientées développeurs (selon 1Password).
Activer la 2FA du compte 1Password
- Ouvrir les paramètres du compte
Dans l'application 1Password, cliquez sur votre nom de compte puis sur « Paramètres » (ou « Settings »).
- Accéder à la sécurité
Sélectionnez l'onglet « Sécurité » (Security).
- Activer la double authentification
Cliquez sur « Configurer la double authentification » (Set up two-factor authentication).
- Choisir la méthode
Scannez le QR code avec une application d'authentification (TOTP) ou enregistrez une clé de sécurité (WebAuthn).
- Saisir le code de vérification
Entrez le code à 6 chiffres généré par l'application pour valider l'activation.
- Sauvegarder les codes de secours
Téléchargez ou imprimez les codes de secours affichés. Ils permettent de récupérer l'accès en cas de perte du second facteur.
- Désactiver la 2FA
Dans le même onglet « Sécurité », cliquez sur « Désactiver la double authentification » et confirmez avec votre mot de passe maître.
Stocker les codes 2FA des sites dans 1Password
1Password peut remplacer une application d'authentification tierce pour les sites compatibles TOTP. La procédure est la suivante :
- Lors de l'activation de la 2FA sur un site, choisissez l'option « application d'authentification » ou « configurer manuellement ».
- Dans 1Password, ouvrez l'élément de connexion du site, cliquez sur « Ajouter un code à usage unique » (Add one-time password).
- Scannez le QR code affiché par le site avec la caméra, ou collez la clé secrète fournie manuellement.
- 1Password génère alors un code TOTP renouvelé toutes les 30 secondes, rempli automatiquement lors de la connexion.
Cette fonction stocke les codes 2FA des sites, mais ne remplace pas la 2FA du compte 1Password elle-même, qui doit être activée séparément (voir ci-dessus).
Passkeys : création, synchronisation et compatibilité
Les passkeys sont des identifiants cryptographiques sans mot de passe. Selon 1Password, elles peuvent être enregistrées, gérées et synchronisées entre appareils via le coffre. La synchronisation repose sur l'infrastructure 1Password et nécessite un compte. La compatibilité dépend des sites et des navigateurs : tous ne prennent pas encore en charge les passkeys.
La résistance au phishing des passkeys est une propriété du standard WebAuthn, mais son efficacité réelle dépend de l'implémentation du site et du navigateur. 1Password précise que les passkeys sont « résistantes au phishing » sur sa page officielle, mais cette affirmation doit être lue comme une caractéristique du protocole, pas une garantie absolue.
En savoir plusRéduire
Watchtower : ce qu'il détecte réellement
Watchtower analyse les éléments du coffre et signale :
- les mots de passe faibles ou réutilisés ;
- les mots de passe compromis lors de violations de données connues ;
- les sites qui ne supportent pas la 2FA ;
- les éléments expirés ou à mettre à jour.
Selon 1Password, Watchtower aide à identifier les risques d'identifiants et à prioriser les actions. Il ne bloque pas automatiquement les connexions.
Incidents et audits
1Password publie des rapports d'audit et un programme de bug bounty sur sa page sécurité officielle. Aucun incident majeur compromettant les coffres chiffrés n'est documenté sur cette page à ce jour. Pour connaître les derniers audits, consultez la page sécurité de l'éditeur.
Localisation des centres de données
1Password héberge les données dans des centres de données situés aux États-Unis et au Canada, selon sa page sécurité. Le choix de la région peut être limité selon le plan souscrit.
1Password hack : ce qu'il faut savoir
Les incidents de sécurité publics impliquant 1Password sont documentés sur la page sécurité de l'éditeur. Aucune violation des coffres chiffrés n'a été rendue publique à ce jour. En cas de doute, consultez la page officielle.
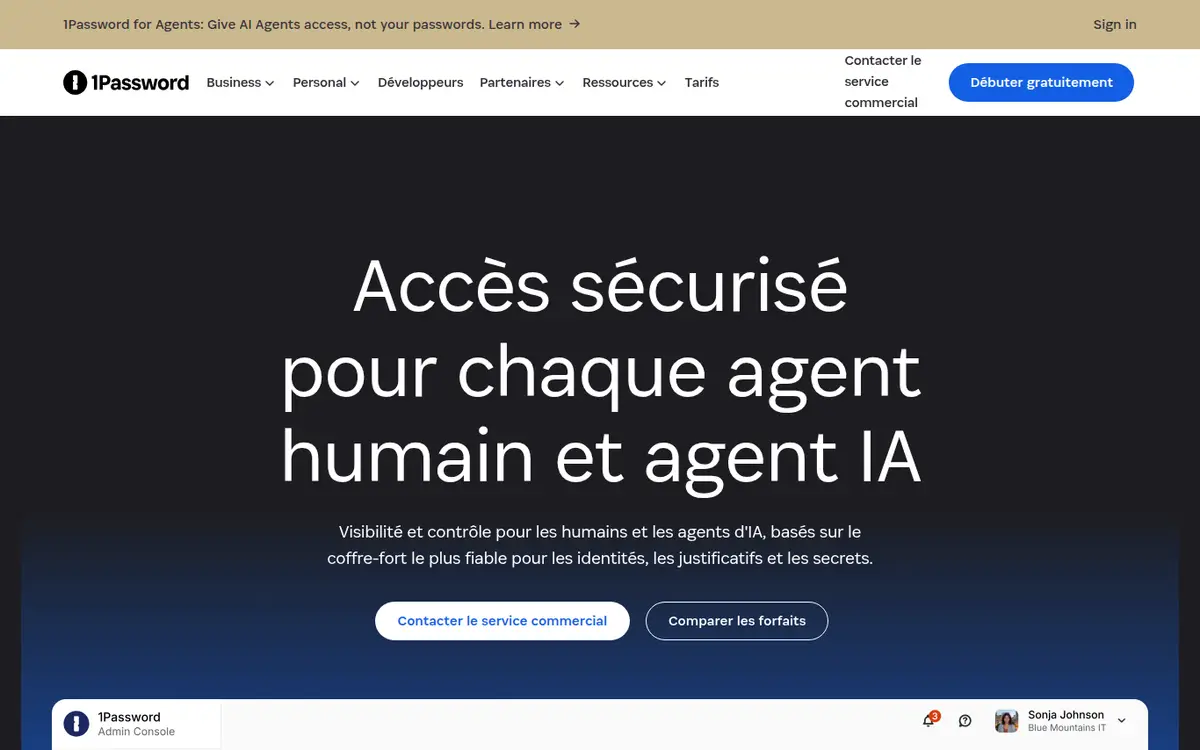
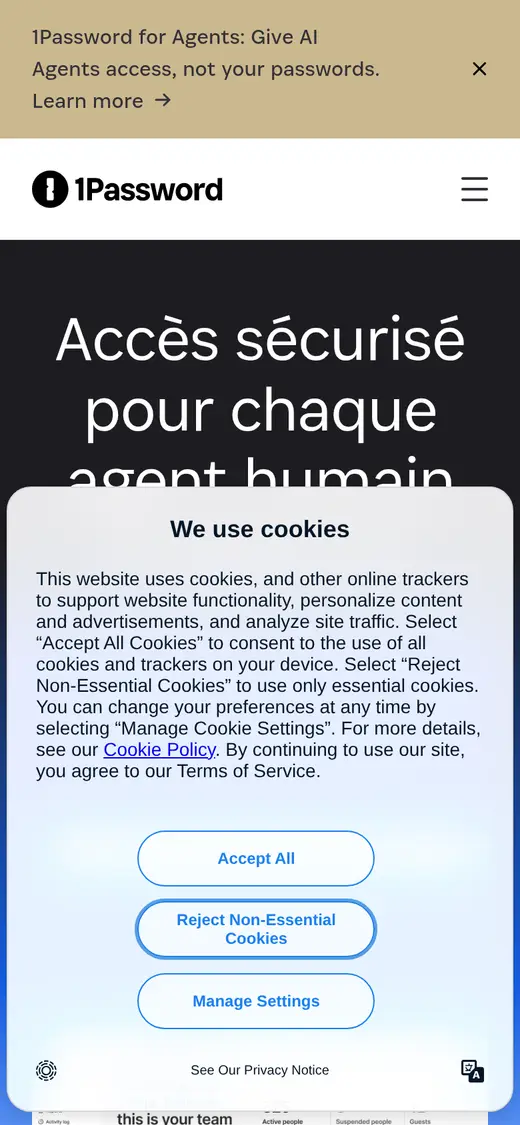
1Password en images
Captures de la page d’accueil officielle, sur ordinateur et sur téléphone.
Notre top 3 du moment
Classement établi sur les faits relevés sur les sites officiels.Voir le classement complet
- 1

Bitwarden · 8,2/10
Voir l’offre - 2

LastPass · 7,5/10
Voir l’offre - 3
Proton Pass · 8,2/10
Voir l’offre
Liens vers les sites officiels : aucun lien affilié, aucune commission perçue.
Comparer avant de choisir
Critères, faits vérifiés et sources, offre par offre.
Notre sélection du moment
Classement établi selon notre note, calculée sur les faits relevés. Liens vers les sites officiels : aucun lien affilié, aucune commission perçue.