Have I Been Pwned password : ce que la vérification protège vraiment
Have I Been Pwned password vérifie si un mot de passe figure dans des fuites connues sans l'envoyer en clair : le service hache localement en SHA-1 et ne transmet que les 5 premiers caractères du hash. Le corpus est aussi téléchargeable hors ligne via un downloader open source. Ce n'est pas un gestionnaire de mots de passe.
Pour vérifier si un mot de passe a fuité, Have I Been Pwned password est l'outil de référence : le hachage local et l'envoi partiel du hash protègent le secret.
- Prix par mois
- 4,39 $/mois
- Version gratuite
- Oui, service de base gratuit
- Chiffrement
- SHA-1 avec k-anonymity
- Stockage local
- Téléchargement hors ligne possible
Faits sourcés
Have I Been Pwned : les faits relevés
Faits relevés le 14 novembre 2026.
Prix par mois
4,39 $/mois
Offre Core 1, facturée 52,68 $/an ; les offres Pro vont de 379 $ à 4 599 $/mois.
Version gratuite
Oui, service de base gratuit
« Have I Been Pwned is a free resource for the entire community » ; l'API Pwned Passwords est librement accessible.
Chiffrement
SHA-1 avec k-anonymity
Le mot de passe est haché localement et seuls les 5 premiers caractères du hash SHA-1 sont envoyés.
Stockage local
Téléchargement hors ligne possible
Un downloader gratuit et open source permet de récupérer tout le corpus et de l'exécuter soi-même.
Open source
Oui, downloader open source
« free and open source Pwned Passwords downloader ».
Double facteur
Non mentionné
Aucune mention de double facteur sur les pages fournies.
Partage de coffre
Non, pas de coffre
Le service ne stocke pas de mots de passe ; il ne propose pas de partage de coffre.
Notre verdict sur Have I Been Pwned
Pour vérifier si un mot de passe a fuité, Have I Been Pwned password est l'outil de référence : le hachage local et l'envoi partiel du hash protègent le secret. Pour un usage régulier, un gestionnaire de mots de passe comme Bitwarden ou KeePass reste indispensable pour générer et stocker des mots de passe uniques. Les offres payantes (Core à 4,39 $/mois) s'adressent surtout aux professionnels qui surveillent des domaines.
6,5/10
note calculée sur les faits
Service de référence pour la détection de mots de passe compromis, mais il ne remplit pas les fonctions attendues d'un gestionnaire de mots de passe.
Note de la rédaction
Note sur 10 calculée sur nos critères pondérés.
6,5/10
Have I Been Pwned
Forces · Limites
Have I Been Pwned : forces et limites
- +Vérification de mots de passe compromise via API gratuite et k-anonymity respectueuse de la vie privée
- +Corpus téléchargeable hors ligne via un downloader open source
- +Infrastructure Cloudflare : plus de 18 milliards de requêtes par mois, 335 points de présence
- +Reconnu par de nombreuses agences gouvernementales (NIST, CISA, Europol, etc.)
- +Offres API à haut débit (jusqu'à 24 000 RPM)
- −Ce n'est pas un gestionnaire de mots de passe : aucun stockage ni génération de mots de passe
- −Pas de version gratuite pour la recherche d'e-mails ou la surveillance de domaines
- −Tarifs élevés pour les offres Pro et High RPM
- −Aucune information sur le double facteur ou le partage de coffre
- −Prix affichés en dollars, facturation annuelle imposée sur la plupart des offres
Sommaire(11)
Have I Been Pwned password : un contrôle de compromission, pas un coffre-fort
Le service indique si un mot de passe apparaît dans des fuites, avec un traitement qui limite l'exposition. Il ne stocke ni ne génère de mots de passe : la protection réelle dépend de ce que vous faites ensuite.
Les mécanismes de protection relevés sur Have I Been Pwned password
- Hachage SHA-1 local : le mot de passe est transformé sur votre appareil avant tout envoi.
- k-anonymity : seuls les 5 premiers caractères du hash SHA-1 sont transmis, le reste de la comparaison se fait côté client.
- API Pwned Passwords librement accessible, sans clé ni compte pour les vérifications de base.
- Downloader gratuit et open source pour récupérer tout le corpus et exécuter les vérifications hors ligne.
- Infrastructure Cloudflare : plus de 18 milliards de requêtes par mois et 335 points de présence selon l'éditeur.
- Service de base gratuit, sans stockage des mots de passe testés.
Have I Been Pwned est-il fiable pour vérifier un mot de passe ?
Oui, le mécanisme est fiable pour ce qu'il fait : détecter un mot de passe déjà présent dans une fuite. Le hachage local et l'envoi partiel du hash empêchent le service de recevoir le mot de passe en clair.
La limite tient au périmètre : un mot de passe absent du corpus peut quand même être faible ou réutilisé ailleurs. Pour un avis complet sur le service, consultez notre avis Have I Been Pwned.
I have been pwned password : que faire quand le résultat est positif ?
Un résultat positif signifie que le mot de passe testé apparaît dans au moins une fuite connue. Il faut le remplacer immédiatement sur tous les sites où il est utilisé, puis activer la double authentification.
Un gestionnaire de mots de passe permet de générer un mot de passe unique par service et d'éviter la réutilisation. La page have i been pwned détaille les autres vérifications disponibles (e-mails, domaines).
Have I Been Pwned password checker : quelles données sont réellement envoyées ?
Le mot de passe n'est jamais transmis. Le navigateur ou le client calcule le hash SHA-1, puis envoie uniquement les cinq premiers caractères de ce hash. Le serveur renvoie la liste des suffixes correspondants, et la comparaison finale se fait localement.
Ce procédé, appelé k-anonymity, empêche le service de connaître le mot de passe testé. L'API Pwned Passwords est accessible librement, ce qui permet des intégrations dans des outils tiers.
Have I Been Pwned en français : le service est-il disponible ?
Le service principal est en anglais. Il n'existe pas de version française officielle du site, mais l'interface reste simple : un champ de recherche pour les mots de passe et pour les e-mails. Les résultats sont des listes de fuites avec des noms de services.
Pour une utilisation en français, il faut passer par des ressources tierces ou des gestionnaires de mots de passe qui intègrent l'API. La page have i been pwned français gratuit précise ce qui est accessible sans payer.
Have I Been Pwned safe : quels incidents et audits sont documentés ?
Le service communique sur son infrastructure Cloudflare et sur l'adoption de son API par des agences comme le NIST, la CISA ou Europol. Le code du downloader Pwned Passwords est open source, ce qui permet de vérifier son fonctionnement.
Aucun incident de sécurité majeur affectant le service lui-même n'est mentionné dans les références disponibles. La conception limite les risques : pas de stockage de mots de passe, pas de coffre, pas de données sensibles conservées.
Réglages à activer pour utiliser Have I Been Pwned password sans risque
- Vérifier un mot de passe sur le site officiel
Saisir le mot de passe dans le champ dédié. Le hash SHA-1 est calculé localement et seuls 5 caractères sont envoyés. Le résultat indique le nombre de fuites où il apparaît.
- Remplacer immédiatement tout mot de passe signalé
Si le résultat est positif, changer le mot de passe sur chaque service où il est utilisé. Opter pour un mot de passe unique généré par un gestionnaire.
- Activer la double authentification
Sur les comptes critiques (messagerie, banque, réseaux sociaux), activer la 2FA. Un mot de passe compromis ne suffit alors plus à ouvrir le compte.
- Utiliser l'API ou le downloader pour des vérifications hors ligne
Pour éviter tout envoi, télécharger le corpus via le downloader open source et exécuter les comparaisons localement. L'API Pwned Passwords reste accessible gratuitement pour des intégrations.
- Configurer des alertes pour les e-mails
Le service permet de s'abonner aux notifications pour une adresse e-mail. Une alerte est envoyée lorsqu'une nouvelle fuite inclut cette adresse. La surveillance d'e-mails est payante (offre Core à 4,39 $/mois, facturée 52,68 $/an).
- Intégrer la vérification dans un gestionnaire de mots de passe
Des gestionnaires comme 1Password ou Bitwarden intègrent l'API Pwned Passwords pour signaler les mots de passe compromis. Vérifier que l'option est activée dans les réglages de sécurité.
Have I Been Pwned password : offres et limites chiffrées
| Offre | Prix | Ce que couvre l'offre |
|---|---|---|
| Service de base | Gratuit | Vérification de mots de passe via l'API Pwned Passwords, recherche d'e-mails une par une |
| Core | 4,39 $/mois (facturé 52,68 $/an) | Surveillance d'e-mails et notifications |
| Pro | de 379 $ à 4 599 $/mois | Surveillance de domaines et API à haut débit |
| Downloader Pwned Passwords | Gratuit, open source | Téléchargement du corpus pour vérifications hors ligne |
Have I Been Pwned password : quelles limites de sécurité ?
Le service ne stocke pas de mots de passe et ne propose pas de coffre-fort. Il ne génère pas de mots de passe et ne les partage pas. La vérification ne dit rien sur la robustesse intrinsèque d'un mot de passe absent du corpus.
Un mot de passe peut être faible sans avoir fuité. La protection réelle vient de l'usage d'un gestionnaire de mots de passe et de la double authentification. Pour aller plus loin, voir notre page mère sur Have I Been Pwned.
Have I Been Pwned password : quelles alternatives pour la sécurité des mots de passe ?
Pour la génération et le stockage, il faut un gestionnaire de mots de passe. Bitwarden propose une version gratuite et open source, KeePass un stockage local, 1Password un coffre chiffré avec clé secrète.
Ces outils peuvent intégrer l'API Pwned Passwords pour signaler les mots de passe compromis. Le service Have I Been Pwned reste complémentaire : il vérifie l'exposition, pas la solidité. Le comparatif meilleur gestionnaire de mot de passe gratuit aide à choisir.
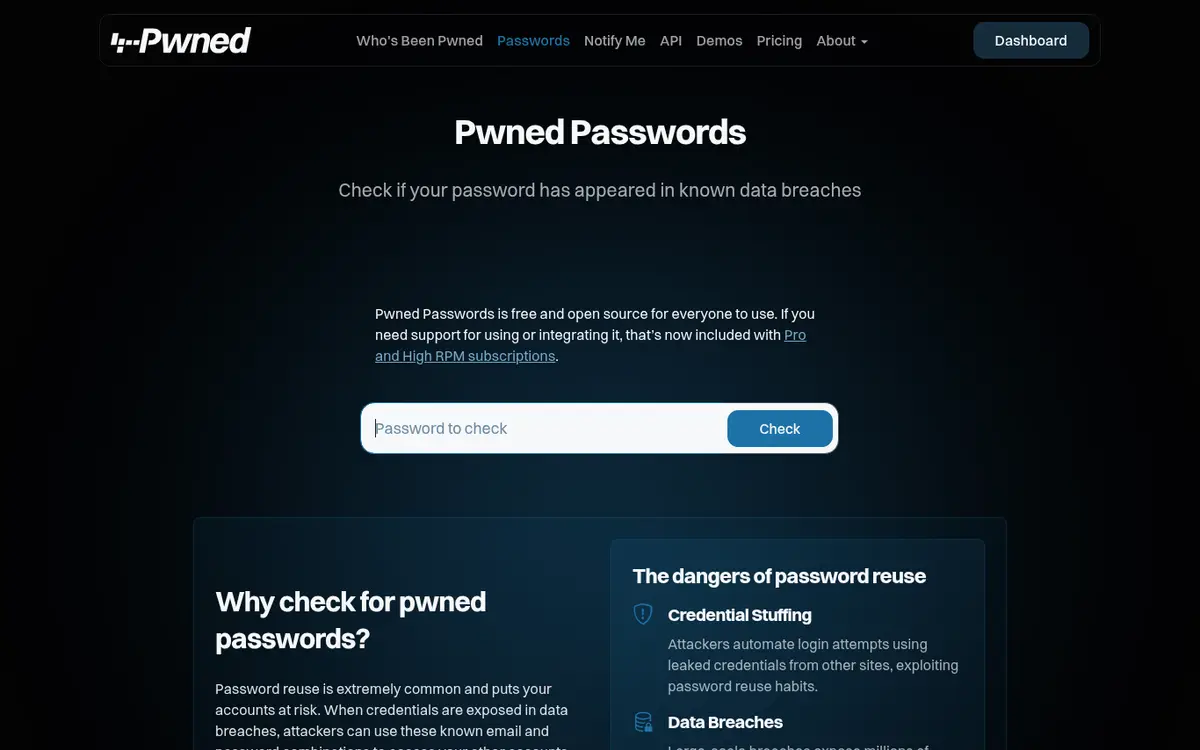
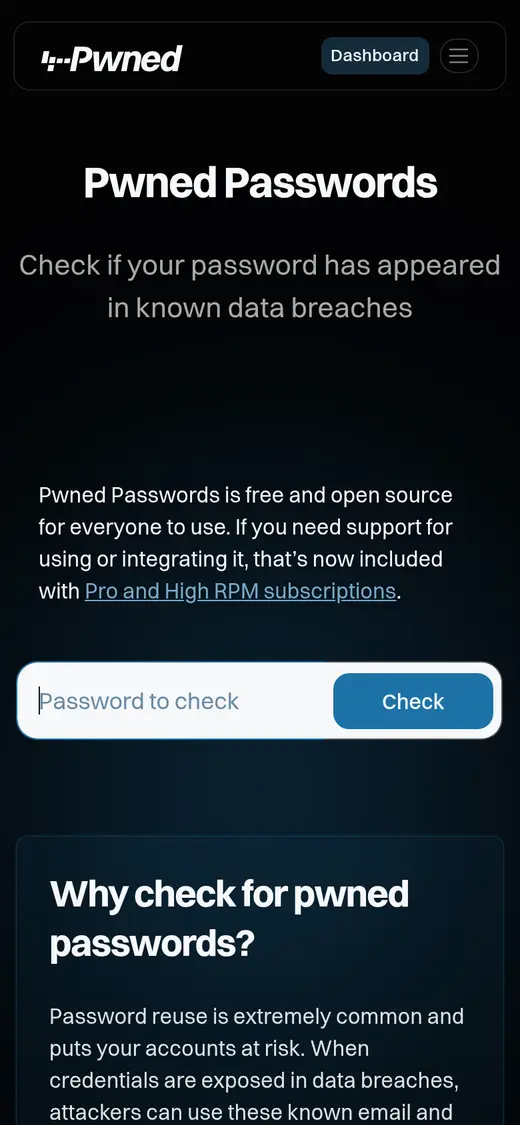
Have I Been Pwned en images
Captures de la page d’accueil officielle, sur ordinateur et sur téléphone.
Notre top 3 du moment
Classement établi sur les faits relevés sur les sites officiels.Voir le classement complet
- 1

Bitwarden · 8,2/10
Voir l’offre - 2

LastPass · 7,5/10
Voir l’offre - 3
Proton Pass · 8,2/10
Voir l’offre
Liens vers les sites officiels : aucun lien affilié, aucune commission perçue.
Comparer avant de choisir
Critères, faits vérifiés et sources, offre par offre.
Notre sélection du moment
Classement établi selon notre note, calculée sur les faits relevés. Liens vers les sites officiels : aucun lien affilié, aucune commission perçue.