KeePass et l'ANSSI : ce que la sécurité implique vraiment
KeePass n'est pas certifié par l'ANSSI : le logiciel certifié CSPN dans sa version 2.7.9 est KeePassXC, un projet distinct. KeePass 2.x reste un coffre local chiffré en AES-256, ChaCha20 ou Twofish, gratuit et open source, dont la solidité dépend surtout de la clé maître et des réglages choisis.
KeePass convient à qui veut un coffre chiffré local, gratuit et vérifiable, sans serveur à qui confier ses identifiants : AES-256, ChaCha20 ou Twofish, fichier de clé optionnel, Argon2 pour la dérivation.
- Prix par mois
- Gratuit
- Version gratuite
- Oui, entièrement gratuite
- Plateformes
- Windows, Linux, macOS, BSD
- Chiffrement
- AES-256, ChaCha20, Twofish
Faits sourcés
KeePass : les faits relevés
Faits relevés le 14 novembre 2026.
Prix par mois
Gratuit
« KeePass is really free » et open source (OSI certified).
Version gratuite
Oui, entièrement gratuite
Le logiciel complet est gratuit, sans version payante mentionnée.
Plateformes
Windows, Linux, macOS, BSD
KeePass 2.x tourne sous Windows 7/8/10/11 et via Mono sous Linux, MacOS, BSD ; des ports existent pour Android, iOS, etc.
Chiffrement
AES-256, ChaCha20, Twofish
Toute la base est chiffrée, pas seulement les mots de passe.
Stockage local
Oui, base de données locale
La base consiste en un seul fichier, transférable d'un ordinateur à un autre.
Open source
Oui, OSI certified
Le code source complet est accessible et compilable soi-même.
Double facteur
Clé maître + fichier de clé
On peut combiner mot de passe maître et fichier de clé pour déverrouiller la base.
Notre verdict sur KeePass
KeePass convient à qui veut un coffre chiffré local, gratuit et vérifiable, sans serveur à qui confier ses identifiants : AES-256, ChaCha20 ou Twofish, fichier de clé optionnel, Argon2 pour la dérivation. Qui a besoin d'une certification ANSSI doit se tourner vers KeePassXC 2.7.9, seul produit certifié de l'écosystème. Qui veut passkeys et 2FA intégrées nativement trouvera mieux ailleurs.
7,5/10
note calculée sur les faits
Sécurité et gratuité exemplaires, mais absence de synchronisation cloud et de partage intégrés limitent l'usage grand public.
Note de la rédaction
Note sur 10 calculée sur nos critères pondérés.
7,5/10
KeePass
Forces · Limites
KeePass : forces et limites
- +Entièrement gratuit et open source, code source vérifiable
- +Chiffrement complet de la base avec AES-256, ChaCha20 ou Twofish
- +Portable, sans installation ni trace laissée sur le système
- +Combinaison possible mot de passe maître + fichier de clé
- +Protection contre les attaques par dictionnaire via Argon2 ou AES-KDF
- −Pas de synchronisation cloud native mentionnée
- −Pas de partage de coffre intégré décrit sur les pages fournies
- −Interface et fonctionnalités dépendantes de plugins pour certains usages
- −Support mobile assuré par des ports non officiels
- −Pas de double facteur au sens authentification à deux facteurs en ligne
Sommaire(11)
KeePass et l'ANSSI : le niveau de sécurité en une phrase
KeePass protège une base locale par un chiffrement complet (AES-256, ChaCha20 ou Twofish) et une clé maître que rien ne transmet en ligne ; la certification ANSSI citée pour l'écosystème KeePass concerne KeePassXC 2.7.9, pas KeePass lui-même.
Les mécanismes de protection relevés dans KeePass
- Chiffrement de toute la base, pas seulement des mots de passe : AES-256, ChaCha20 ou Twofish.
- Déverrouillage par mot de passe maître, par fichier de clé, ou par la combinaison des deux.
- Dérivation de clé résistante aux attaques par dictionnaire via Argon2 ou AES-KDF.
- Stockage local : la base est un fichier unique, déplaçable d'un ordinateur à un autre.
- Code source complet accessible et compilable soi-même, logiciel certifié OSI.
- Mode portable : aucune installation, pas de trace laissée sur le système.
- Gratuité totale : aucune version payante, donc aucun compte en ligne à créer pour ouvrir son coffre.
KeePass est-il certifié par l'ANSSI ?
Non. La certification CSPN de l'ANSSI porte sur KeePassXC dans sa version 2.7.9, un logiciel libre et en français distinct de KeePass. KeePass 2.x, décrit dans l'avis complet sur KeePass, n'a pas cette certification. Confondre les deux projets conduit à attribuer à KeePass une validation officielle qu'il n'a pas.
Cette distinction ne dévalue pas le chiffrement de KeePass : AES-256, ChaCha20 et Twofish sont des algorithmes éprouvés, et la base est chiffrée intégralement. Elle change ce qu'on peut affirmer : un audit de conformité qui exige un produit certifié ANSSI ne peut pas retenir KeePass sur ce seul critère.
Pour un usage où la certification est un prérequis, le guide sur le gestionnaire de mot de passe recommandé par l'ANSSI détaille ce que couvre réellement le référentiel.
En savoir plusRéduire
Quelles recommandations de l'ANSSI KeePass permet de mettre en œuvre ?
KeePass répond à plusieurs bonnes pratiques publiques : un mot de passe unique et complexe par service, généré et stocké dans un coffre chiffré, l'usage d'une double authentification sur les services qui la proposent, et la vérification des mots de passe compromis. Il ne remplace pas la 2FA côté service : il la complète.
Concrètement, KeePass conserve des identifiants distincts et longs, ce qui rend inutile la réutilisation dénoncée par les guides de l'ANSSI. Le volet « double authentification » se joue ailleurs, sur chaque compte en ligne.
Pour repérer les comptes déjà exposés, l'outil Have I Been Pwned indique si une adresse figure dans une fuite connue, et le vérificateur de force de mot de passe aide à écarter les clés maîtres trop faibles.
En savoir plusRéduire
KeePass 2FA et TOTP : ce que le logiciel gère lui-même
KeePass combine deux facteurs au déverrouillage : quelque chose que l'on sait (le mot de passe maître) et quelque chose que l'on possède (le fichier de clé). Ce n'est pas une authentification à deux facteurs en ligne : aucun code n'est envoyé par un serveur, puisque la base reste locale.
Pour les codes à usage unique des sites, KeePass 2.x les gère via des plugins ou des champs dédiés, selon la configuration retenue.
Le fonctionnement du TOTP dans KeePass détaille la marche à suivre, et la page sur KeePass avec une clé YubiKey couvre le cas d'un second facteur matériel. Le fichier de clé, lui, se conserve hors de l'ordinateur : sur une clé USB gardée séparément, par exemple.
KeePass passkey : où en est la prise en charge
KeePass 2.x n'intègre pas nativement les passkeys : le stockage des clés d'accès WebAuthn repose sur des plugins ou sur des projets dérivés. Un coffre KeePass classique conserve mots de passe, notes et fichiers, pas des identifiants FIDO2 prêts à l'emploi.
Ce point compte si l'on veut regrouper mots de passe et passkeys au même endroit : les gestionnaires qui proposent les deux nativement sont comparés dans le classement des gestionnaires de mots de passe open source. À l'inverse, KeePass reste pertinent pour qui veut un coffre local sans dépendance à un service en ligne, quitte à gérer les passkeys avec un autre outil.
Incidents et audits : ce qui est documenté pour KeePass
Aucune faille de chiffrement de la base KeePass n'est documentée dans les références consultées. Les incidents connus dans l'écosystème des gestionnaires de mots de passe touchent des services en ligne, pas un coffre local fermé : la surface d'attaque de KeePass se limite au fichier et à la machine qui l'ouvre.
Le point faible identifié reste humain : mot de passe maître court, fichier de clé stocké à côté de la base, ou base laissée sur un espace synchronisé mal protégé.
La certification CSPN de KeePassXC 2.7.9 relève d'un autre projet et ne s'étend pas à KeePass. Pour situer KeePass face aux offres hébergées, la comparaison Bitwarden contre KeePass oppose un modèle serveur chiffré et un modèle local.
Les réglages à activer pour sécuriser une base KeePass
- Choisir un algorithme de chiffrement solide
Dans les propriétés de la base, retenir AES-256, ChaCha20 ou Twofish. Les trois sont pris en charge nativement ; le choix se fait selon la plateforme utilisée.
- Régler la dérivation de clé sur Argon2
Argon2 ou AES-KDF protège contre les attaques par dictionnaire sur la clé maître. Argon2 est l'option à privilégier quand elle est disponible dans les paramètres de la base.
- Créer une clé maître longue et unique
La clé maître ne doit servir nulle part ailleurs. Une phrase de passe longue vaut mieux qu'un mot court avec des caractères spéciaux ; le vérificateur de force aide à trancher.
- Ajouter un fichier de clé
Combiner mot de passe maître et fichier de clé impose les deux pour ouvrir la base. Le fichier se conserve sur un support distinct de celui qui héberge la base.
- Garder la base hors ligne
Un fichier local ne dépend d'aucun serveur. Si la base est synchronisée, vérifier que le service choisi chiffre le fichier et n'en garde pas une copie en clair.
- Verrouiller et effacer la mémoire à la fermeture
Activer le verrouillage automatique après inactivité et l'effacement des données sensibles en mémoire, pour qu'une session laissée ouverte ne donne pas accès au coffre.
- Sauvegarder la base chiffrée
Conserver plusieurs copies du fichier chiffré, sur des supports différents. Une base perdue sans sauvegarde ne se récupère pas, même avec la clé maître.
KeePass Android et mobile : la question de la sécurité
Sur mobile, KeePass passe par des ports : le logiciel de bureau n'existe pas tel quel sur Android. La sécurité dépend alors de l'application choisie, de la façon dont elle stocke la base et de la présence ou non d'un accès au fichier chiffré. Le port KeePass pour Android détaille les options disponibles.
Le point de vigilance reste le même que sur ordinateur : la base et le fichier de clé ne doivent pas voyager ensemble, et le téléphone doit être verrouillé.
Sur iPhone, la solution passe par une application compatible avec le format de fichier KeePass, décrite dans la page KeePass sur iPhone. Pour un usage nomade sans synchronisation manuelle, le guide de synchronisation de KeePass explique comment garder une base à jour sans exposer le fichier.
KeePass face aux autres gestionnaires sur le terrain de la sécurité
KeePass mise sur un coffre local et un code ouvert ; les offres hébergées misent sur la synchronisation chiffrée et des fonctions intégrées comme la 2FA ou les passkeys. Le choix dépend de la menace redoutée : perte du fichier d'un côté, compromission d'un compte en ligne de l'autre.
Les gestionnaires qui intègrent nativement la double authentification et les passkeys sont passés en revue dans le volet sécurité de 1Password et dans la page sécurité de Bitwarden. KeePass garde un avantage structurel : aucun serveur à compromettre, puisque la base ne quitte pas la machine. Le classement des gestionnaires de mots de passe gratuits situe KeePass parmi les offres sans abonnement.
Quel profil tire le meilleur de la sécurité de KeePass
Utilisateur prêt à configurer
KeePass 2.x avec Argon2 et fichier de clé
Le coffre local ne dépend d'aucun serveur, et les réglages de dérivation de clé se règlent dans les propriétés de la base.
Organisation exigeant une certification ANSSI
KeePassXC 2.7.9
La certification CSPN porte sur ce projet, pas sur KeePass ; le format de fichier reste compatible.
Utilisateur mobile avant tout
Un port KeePass pour Android ou iOS
Le bureau n'existe pas sur mobile ; la sécurité dépend de l'application retenue et de la séparation entre base et fichier de clé.
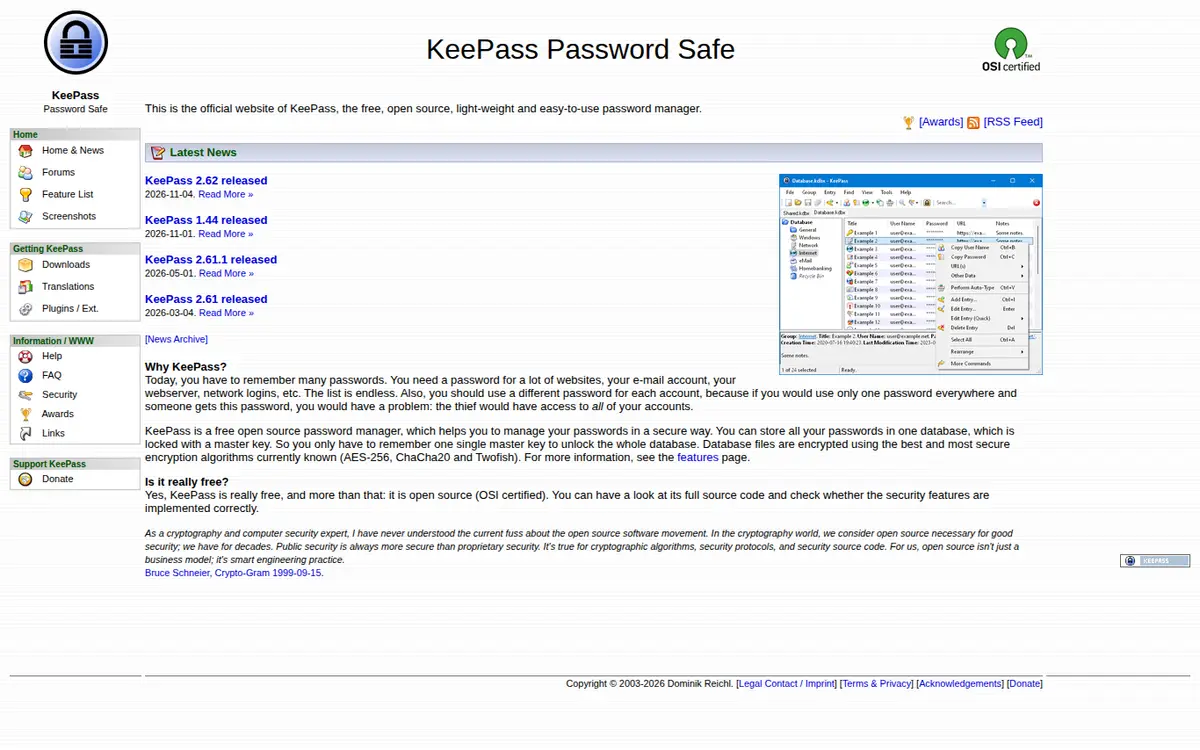
KeePass en images
Captures de la page d’accueil officielle, sur ordinateur et sur téléphone.
Alternatives à KeePass
-
 Bitwarden 8,2/10
Prix par mois1,65 $/mois
-
 Proton Pass 8,2/10
Prix par mois1,99 $US/mois
-
 LastPass 7,5/10
Version gratuiteOui, offre Free
Comparer avant de choisir
Critères, faits vérifiés et sources, offre par offre.
Notre sélection du moment
Classement établi selon notre note, calculée sur les faits relevés. Liens vers les sites officiels : aucun lien affilié, aucune commission perçue.